DDoS-verdediging en routeringsbeveiliging
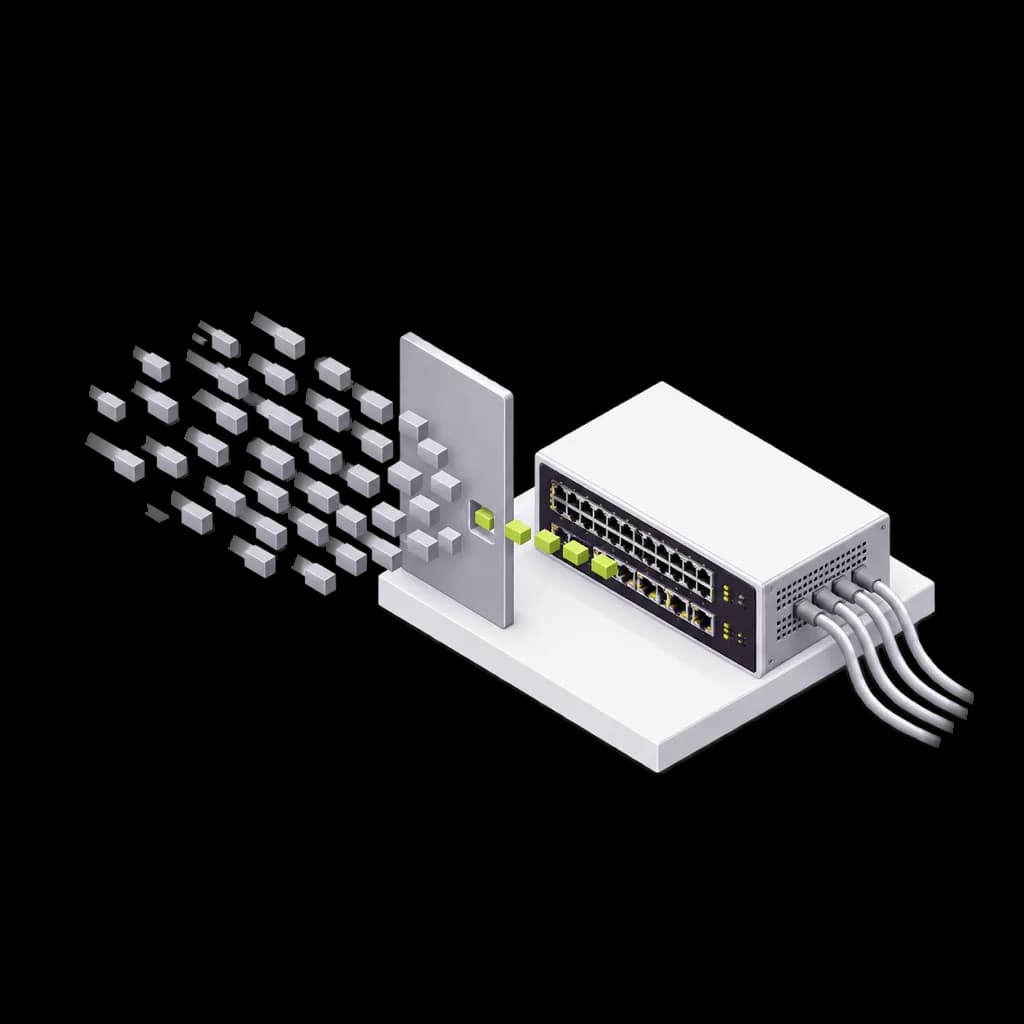
- Legitiem verkeer
- Aanvalsverkeer
- Weggegooid
Waarvoor we meestal gebeld worden
- Aanvallen die een upstreampoort vullen voordat het NOC ze ziet
- Blackholing als handmatige null route op één router
- Klanten die zelf geen blackhole kunnen aanvragen
- Geen FlowSpec, of FlowSpec-regels die niemand vertrouwt
- Routers met een open managementvlak, of software met bekende kwetsbaarheden
Wat we doen
Blackholing die tot de upstream reikt
RTBH volgens RFC 7999, waarbij we per upstream de ondersteunde blackhole-communities afspreken en documenteren, zodat aanvalsverkeer wegvalt voordat het uw verbindingen bereikt.
Klanten zichzelf laten beschermen
Klanten taggen hun eigen prefixen met een blackhole-community, en uw filters accepteren dat alleen voor adresruimte die zij in gebruik hebben. Wij schrijven de handleiding die ze volgen.
FlowSpec voor de aanvallen die u kunt uitzitten
Regels die de aanval raken en niet de klant, geactiveerd vanuit uw flowanalyse, met limieten zodat een verkeerde regel geen goed verkeer kan platleggen.
Het control plane hardenen
Control-plane-filters, sessieauthenticatie, RPKI-validatie, MANRS-praktijken en een review van de softwarelevenscyclus die elke router opsomt waarop een versie met bekende kwetsbaarheden draait.
Wat u krijgt
- Een RTBH-ontwerp afgesproken met elke upstream
- Een handleiding over blackholing voor klanten
- FlowSpec-beleid, triggers en limieten
- Een NOC-runbook voor aanvallen
- Een rapport over hardening en softwarelevenscyclus
Technologieën
- RTBH (RFC 7999)
- BGP-communities
- FlowSpec
- RPKI ROV
- control-plane-filters
- MANRS
Bijbehorende cases
DDoS defence with blackholing and FlowSpec
Klant: Transit carrier (Engels)
Resultaat: Customers can now trigger blackholing themselves. FlowSpec runs at the border, and the NOC follows a runbook during an attack.
Clean-up of a large BGP estate, with weekly drift checks
Klant: Transit carrier (Engels)
Resultaat: Stale sessions shut, prefix limits added to peering sessions, and the NOC gets a weekly report of any router that has drifted from its templates.
Vragen
Hebben we een scrubbingdienst nodig?
Soms. Blackholing en FlowSpec vangen de meeste aanvallen op die een ISP ziet. Als klanten online moeten blijven tijdens zeer grote aanvallen, helpen we u een scrubbingprovider te kiezen en aan te sluiten.
Kan FlowSpec dingen kapotmaken?
Een slecht geschreven regel kan legitiem verkeer laten vallen. Daarom zijn regels beperkt in reikwijdte en snelheid, worden ze geactiveerd vanuit analyse die u vertrouwt, en zijn ze makkelijk in te trekken.
Begin met de review.
Configuraties en twee weken flowdata zijn genoeg om u te vertellen wat we als eerste zouden veranderen.