Nameward
Dreigings- en contentfiltering op ISP-resolvers
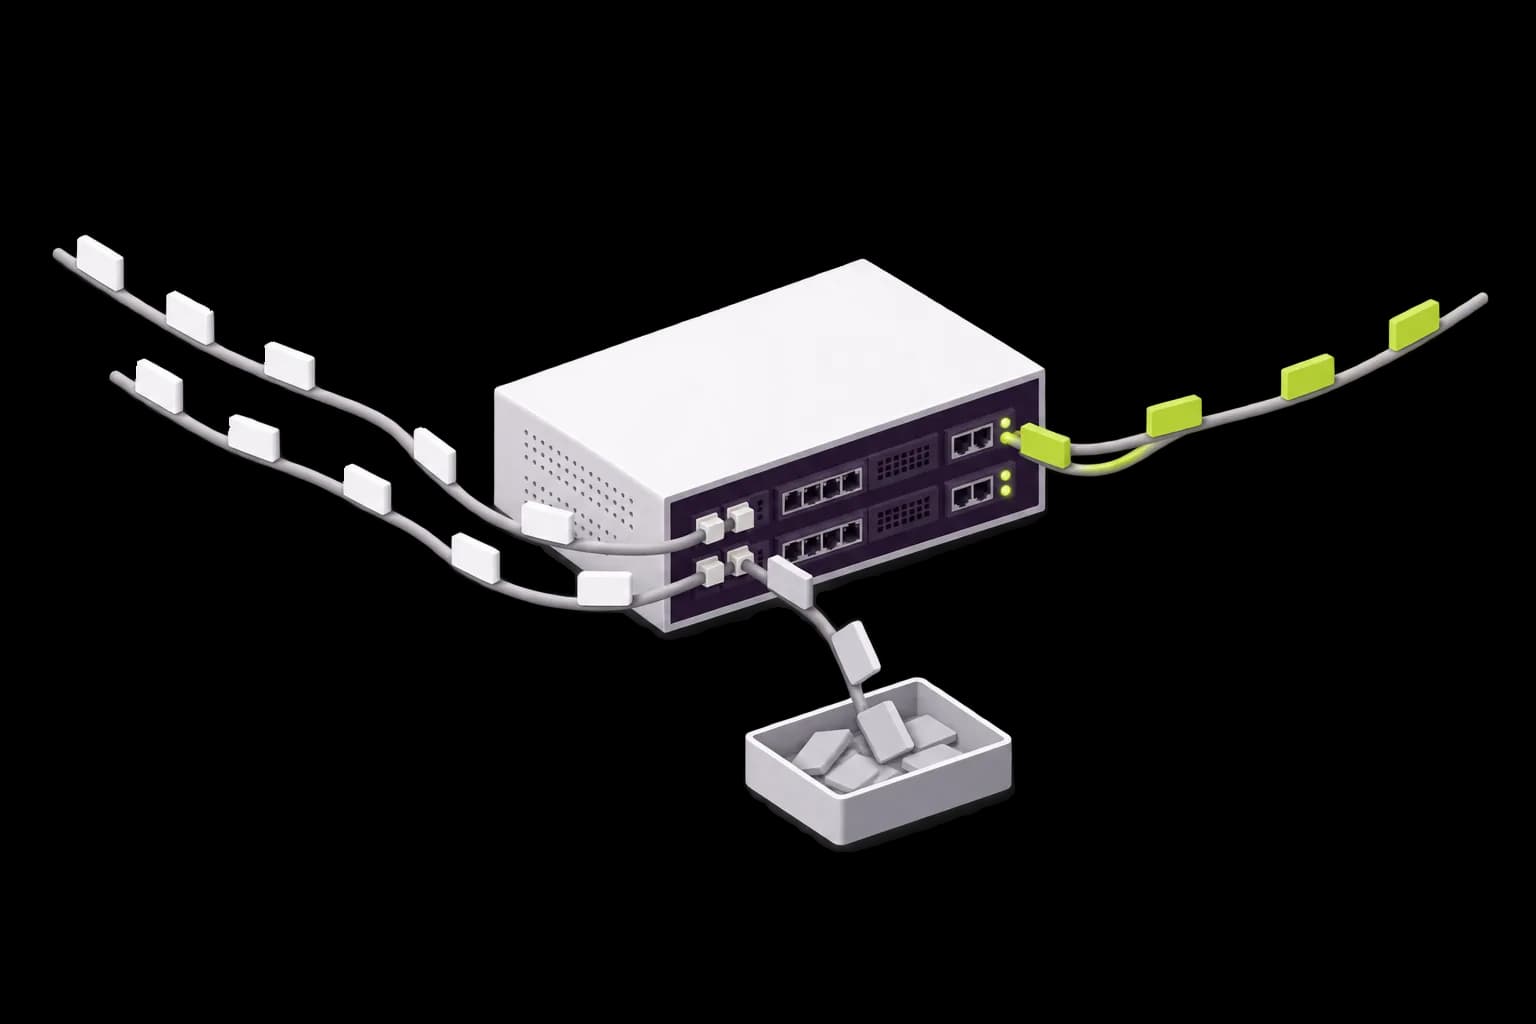
- Toegestane queries
- Geblokkeerde queries
- Tegengehouden door uw beleid
Voor wie het is
ISP’s en carriers die hun eigen resolvers beheren, filtering nodig hebben, aan verplichte blokkeerlijsten moeten voldoen en inzicht willen in hun DNS-verkeer.
Wat het doet
Filteren in de resolver
Dreigings- en categorielijsten in memory-mapped databases naast elk resolverproces, zodat een lookup een lokale leesactie is.
Lijsten die ter plekke worden bijgewerkt
Feeds en verplichte blokkeerlijsten synchroniseren als incrementele wijzigingen, zonder resolvers te herstarten.
Elke query doorzoekbaar
Querylogs stromen van de dnstap-feed van de resolvers naar een doorzoekbare opslag, voor rapporten, onderzoek en detectie van afwijkingen.
Eén console
Beleid, lijsten, resolvers en analyse op één plek.
Hoe het werkt
Query komt binnen
De resolver van een abonnee ontvangt de query zoals altijd.
Getoetst aan lijsten
De beleidsmodule zoekt de naam op in de lokale dreigings- en categoriedatabases.
Beantwoord of geblokkeerd
Toegestane namen worden normaal opgelost; geblokkeerde namen krijgen het antwoord dat uw beleid bepaalt.
Gelogd voor analyse
De query en de beslissing worden opgeslagen voor rapportage en detectie.
Bekijk het op uw eigen netwerk.
We lopen het met u door met data die op die van u lijkt, en vertellen u eerlijk of het past.